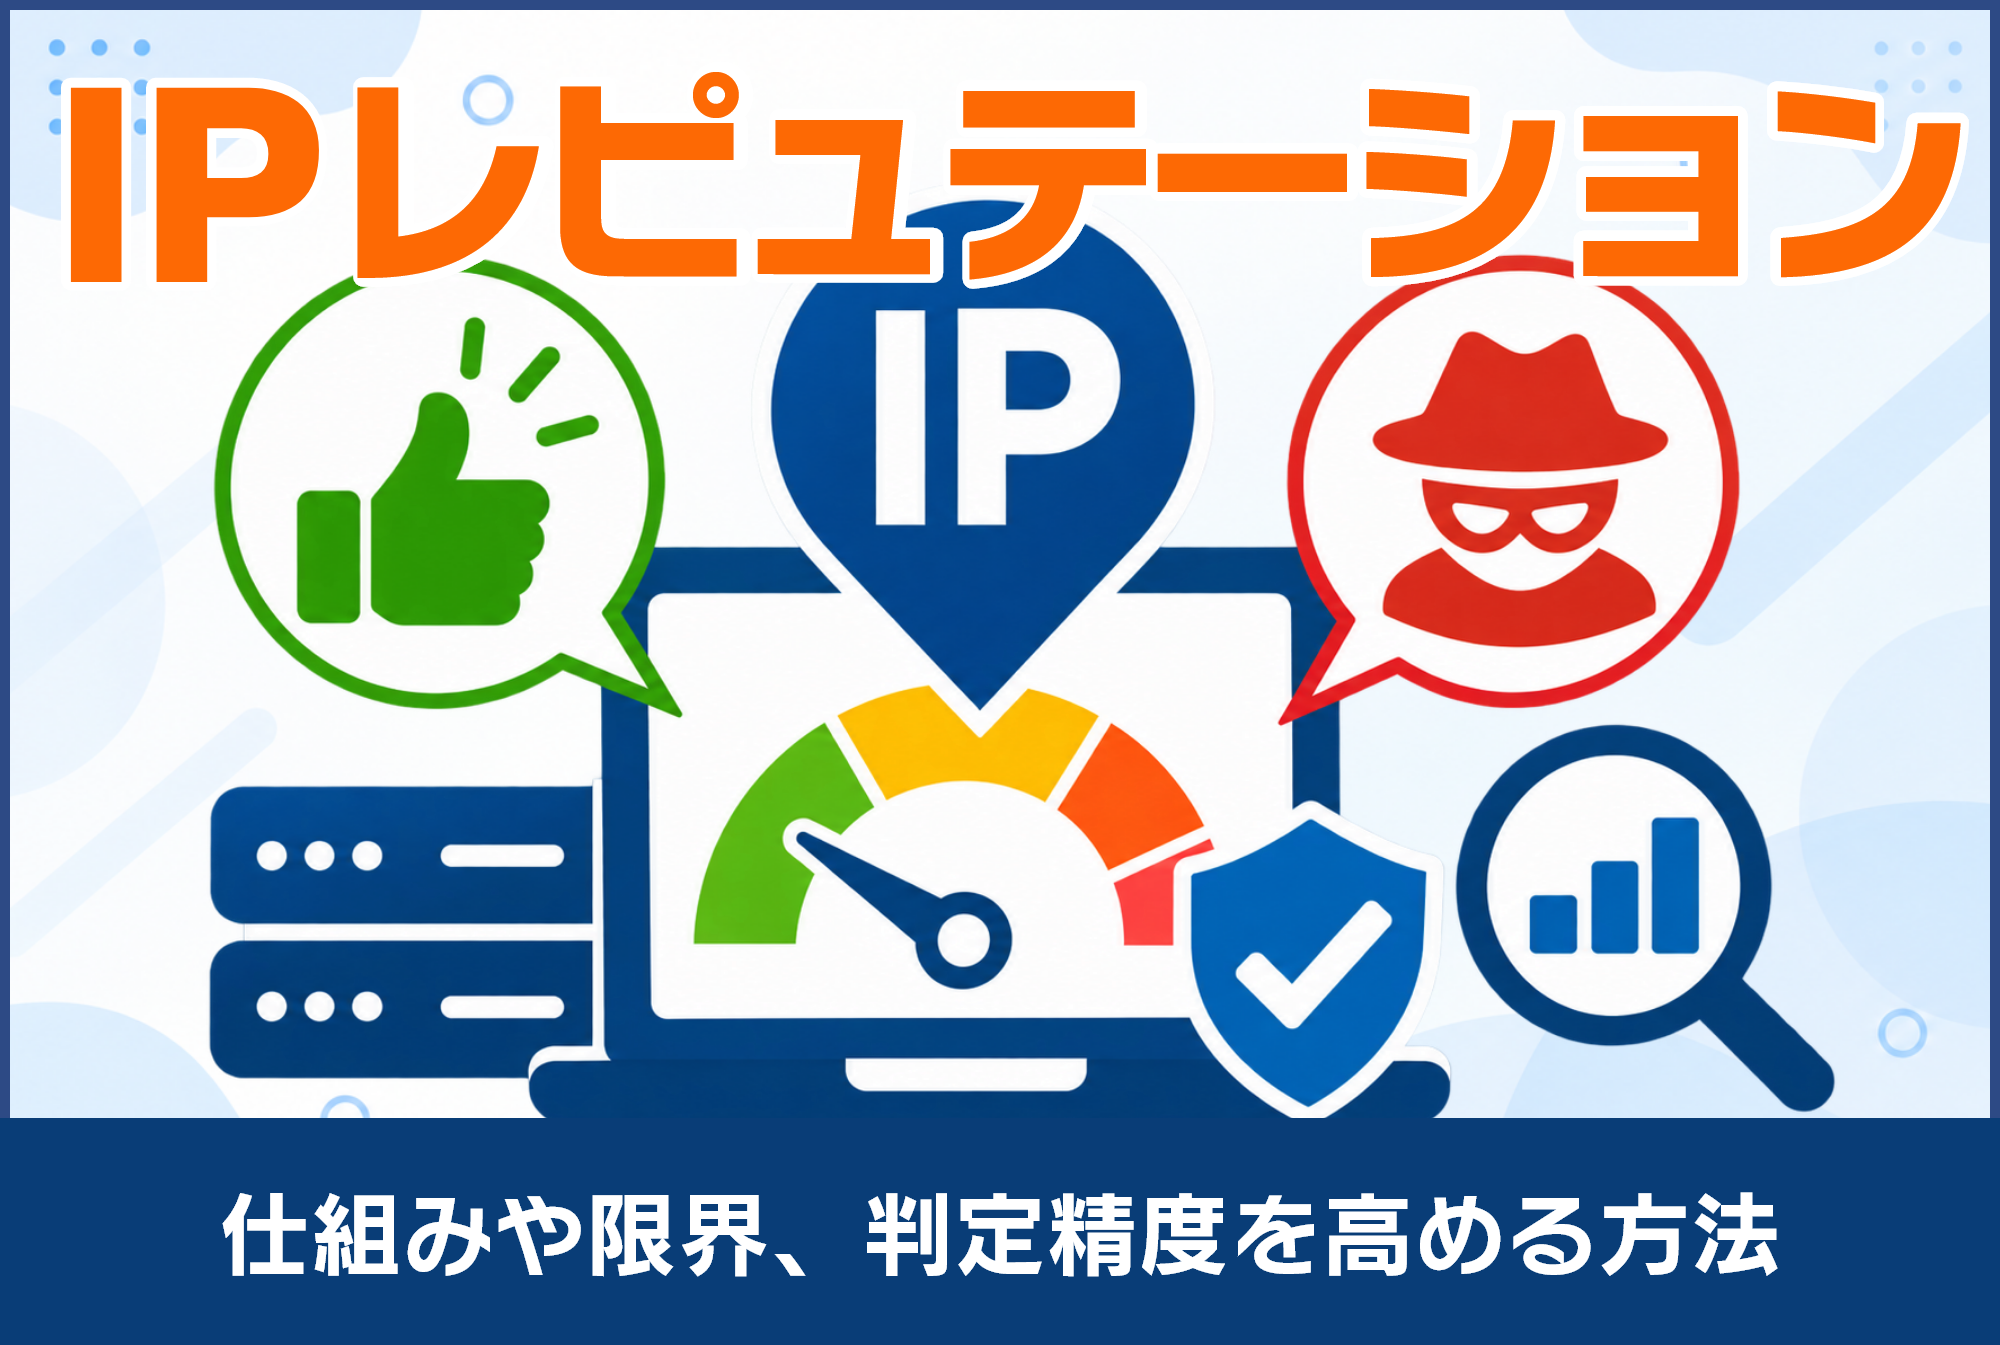
IPレピュテーションとは、過去の通信実績に基づいてIPアドレスの信頼性を数値化し、不審な通信を自動的に遮断するセキュリティの仕組みです。本記事では、スコアが決まる評価基準から導入のメリット、防ぎきれない脅威の限界、そして自社スコアが低下した場合のリスクと具体的な改善策までを整理して解説します。
この記事の要約
- IPレピュテーションは通信実績からIPアドレスの信頼性を評価し、不正通信を自動遮断する仕組みである
- 過去の攻撃履歴やブラックリストの有無をもとにスコアを算出し、悪質な通信を防ぐ
- 初回の攻撃や正規IPからの通信は防ぎきれないため、WAFや振る舞い検知との併用が必要である
- 自社のスコアが低下すると、メールの不達やサーバーの踏み台化といった実害につながる
- スコアの維持・改善には、専用ツールでの確認と送信ドメイン認証の導入が効果的である
課題解決に役立つどこどこJPの資料をご覧ください
IPアドレスデータを活用したマーケティング・アクセス解析・セキュリティ対策などにご活用頂けます。
IPレピュテーションとは
IPレピュテーションは、過去の振る舞いから通信相手の安全性を判定する技術です。類似するレピュテーションの種類との違いを含めて概念を整理します。
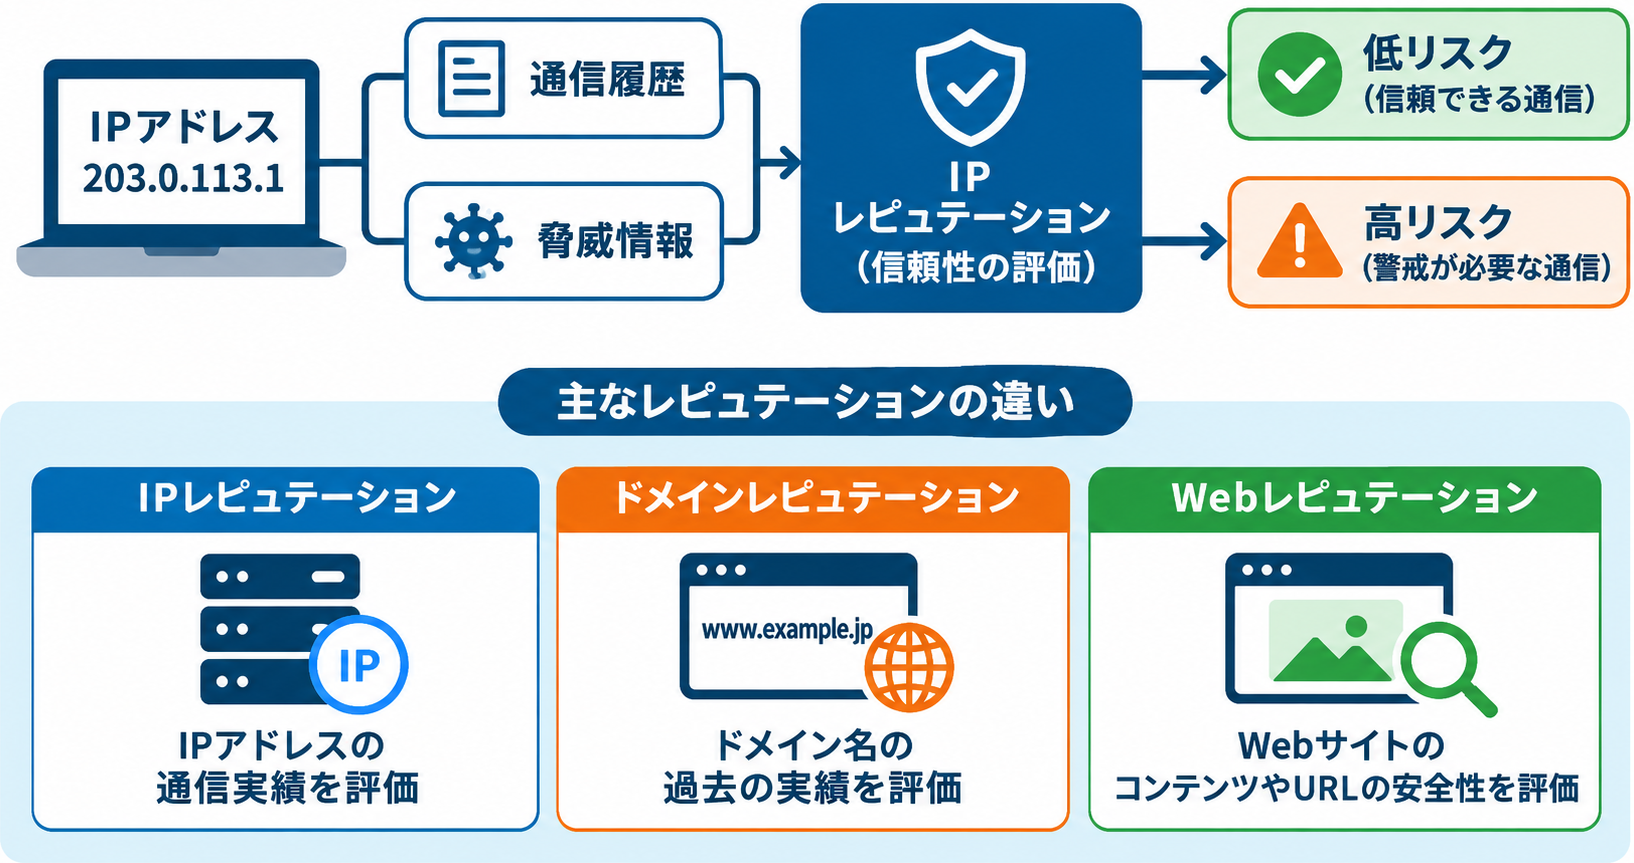
| 観点 | 要点 |
|---|---|
| 仕組みの基本 | IPアドレスの通信実績から信頼性を数値化して判定する |
| 他の評価との違い | ドメイン(文字列)やWebサイト自体の評価とは対象が異なる |
IPアドレスの通信履歴や脅威情報からリスクを評価する
IPレピュテーションとは、IPアドレスの過去の通信履歴や脅威情報などをもとに、そのIPアドレスの信頼性やリスクを評価する仕組みです。
たとえば、迷惑メールの大量送信やマルウェアの配布、不正アクセスなどに関与した履歴があるIPアドレスは、リスクが高いと評価される場合があります。
評価結果は、数値によるスコアのほか、悪性IPアドレスのリストやリスクカテゴリなど、サービスによってさまざまな形式で提供されます。
これらの情報をファイアウォールやWAF、メールセキュリティなどのシステムで参照することで、不審な通信の遮断や追加確認、メールの振り分けなどに活用できます。
ただし、IPアドレスの評価は提供元や更新タイミングによって異なる場合があります。また、評価が低いIPアドレスからの通信が必ずしも不正とは限らないため、ほかの情報と組み合わせて判断することが重要です。
ドメインやWebの評価と区別する
レピュテーションにはIPアドレスだけでなく、ドメインやWebサイトを対象とした評価も存在するため、区別して捉える必要があります。ドメインレピュテーションは特定のドメイン名の過去の実績を評価するものであり、送信ドメイン認証の設定状況などがスコアに影響を及ぼす要因となります。一方、Webレピュテーションはサイト内のコンテンツやURLの安全性を評価し、フィッシングサイトへのアクセスを防ぐ目的で使われるのが一般的です。それぞれ評価対象は異なりますが、現代のセキュリティ対策においてはこれらのレピュテーション技術を複合的に組み合わせて防御力を高めています。
スコアが決まる仕組みと評価基準
IPレピュテーションのスコアは、世界中から収集される脅威情報をもとに算出されます。具体的な評価基準を確認します。
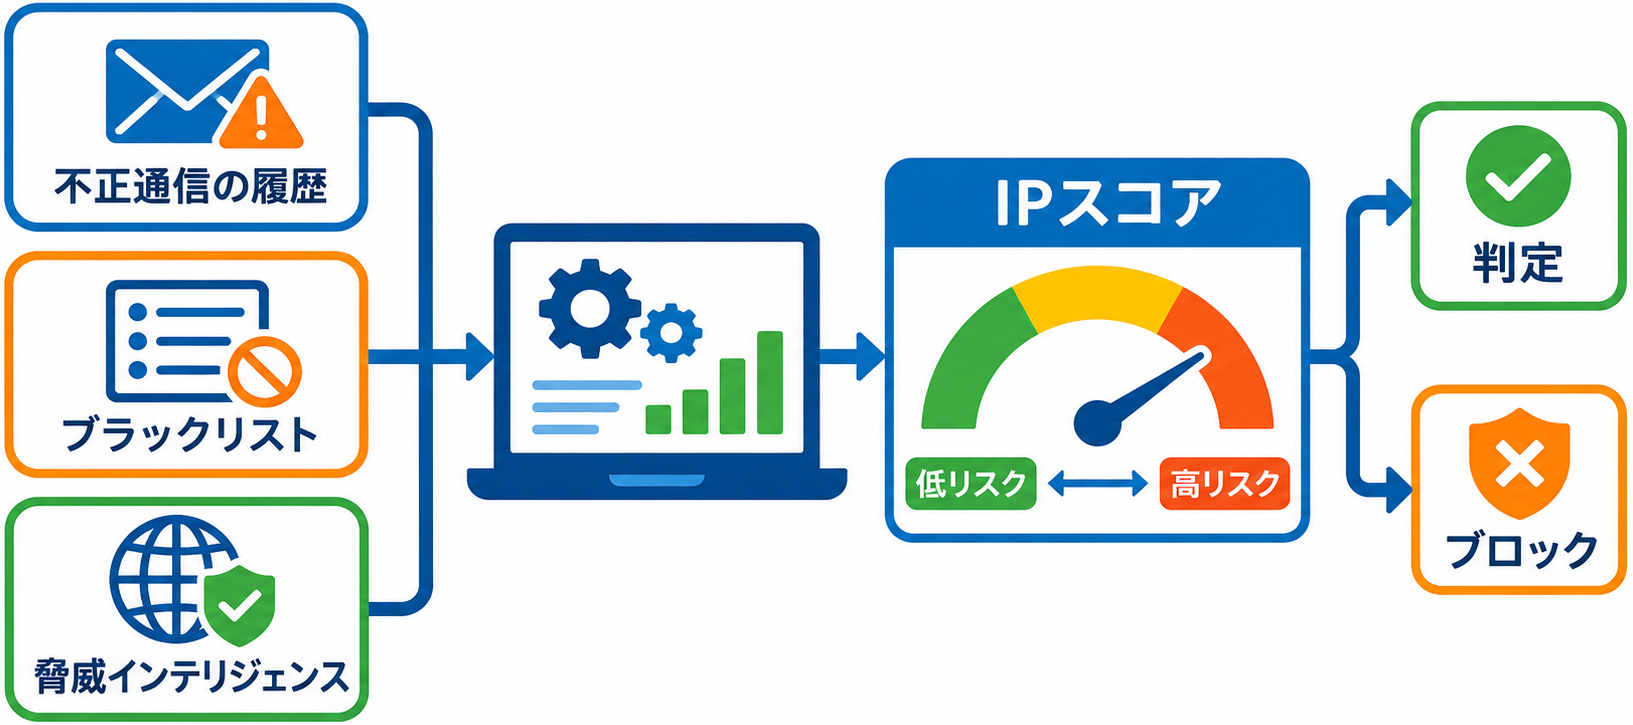
| 評価基準 | 判断のポイント |
|---|---|
| 不正通信の履歴 | スパム送信や攻撃への関与履歴があるか |
| ブラックリスト | 外部の共有ブラックリストに登録されているか |
| 脅威インテリジェンス | セキュリティ機関の最新データと照合しているか |
過去の不正通信の履歴を見る
スコア算出の基本となる要素の一つは、対象のIPアドレスが過去に不正な通信を行った履歴の有無です。短期間に不特定多数へメールを送信するような不審な挙動や、マルウェアの配布元として利用された記録が残っている場合、スコアは大幅に低下します。一度スコアが下がったIPアドレスは、一定期間正常な通信を継続しなければ信頼を回復できないケースも珍しくありません。過去の通信履歴という客観的な事実に基づいているため、精度の高い判定基準として機能します。
ブラックリストの有無を判定する
評価機関が公開しているブラックリストにIPアドレスが登録されているかどうかも、重要な判断基準の一つです。セキュリティ製品は、スパム送信元などの情報をまとめた共有ブラックリスト(DNSBLなど)を参照し、該当する通信を自動的にブロックしたりスパムと判定したりする仕組みを採用しています。自社のIPアドレスがマルウェア感染などによりブラックリストに登録されてしまうと、正常な業務メールまで届かなくなるおそれがあるため注意が必要です。
脅威インテリジェンスと連携する
最新のレピュテーションシステムは、世界中のセキュリティベンダーが収集した脅威インテリジェンスと連携し、スコアを動的に更新する仕組みです。特定の地域や業界を狙った新しい攻撃キャンペーンが観測されると、そこに関与したIPアドレスの情報が即座に共有されます。これにより、単一の企業だけでは把握しきれない広範な脅威のトレンドを評価に反映させることが可能です。常に最新の攻撃動向と照らし合わせることで、防御の精度を高く保っています。
セキュリティ対策に導入するメリット
IPレピュテーションをメールセキュリティやファイアウォールに組み込むことで、運用負荷の軽減と防御力の向上が期待できます。導入によって得られる具体的な利点を整理します。
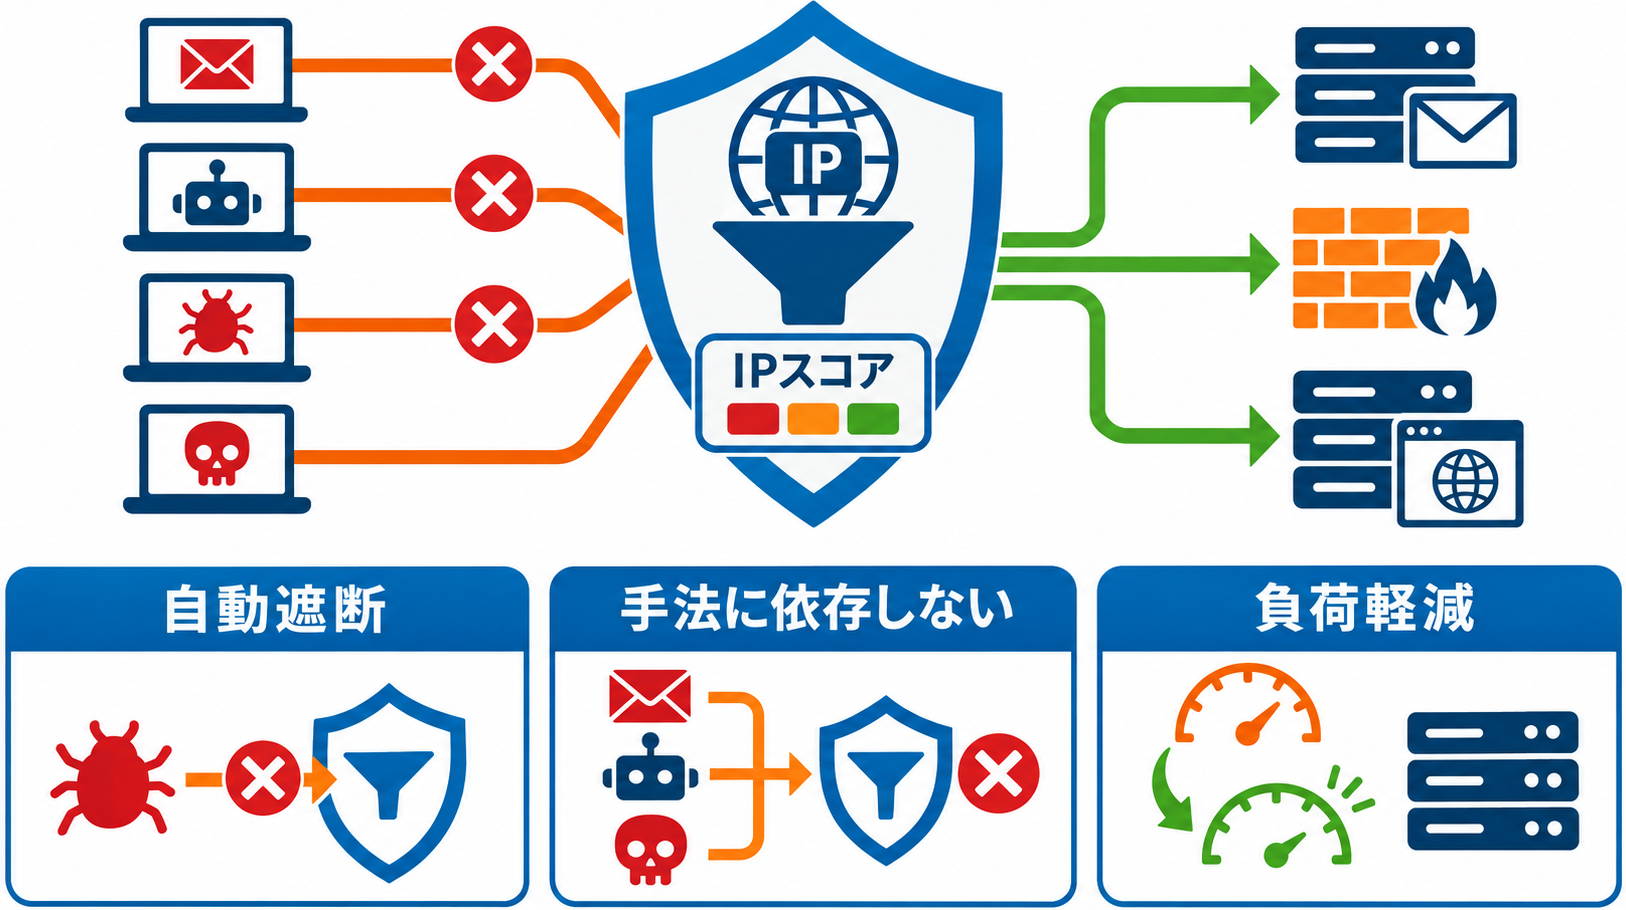
| メリット | 具体的な効果 |
|---|---|
| 自動遮断 | 既知の不正IPからの通信をアクセス前にブロックできる |
| 手法の非依存 | 新種の攻撃であっても送信元が悪質なら防御できる |
| 負荷の軽減 | 不審な通信を入り口で弾くことでシステムの負担が減る |
既知の不正通信を自動遮断する
評価の低いIPアドレスからのアクセスを自動的に遮断できる点が、IPレピュテーションの大きなメリットです。管理者が手動でファイアウォールの設定を変更したり、個別にブロックリストを追加したりする手間がかかりません。スパムメールやボットからの無差別なアクセスを入り口で弾くことで、システム管理者の運用負荷を大きく引き下げることにつながります。
攻撃手法に依存せず被害を防ぐ
通信元の評判をベースに判定を行うため、マルウェアのシグネチャや攻撃手法に依存せずに脅威を防ぐことができます。従来のパターンマッチング方式では、データベースに登録されていない新種のマルウェアによる攻撃をすり抜けてしまうケースがありました。IPレピュテーションであれば、未知の攻撃手法でも送信元IPの評価が低ければブロックされるため、高い防御効果を発揮します。
不審な通信を弾き負荷を減らす
悪意のある通信をネットワークの入り口で弾くことで、Webサーバーや社内ネットワークへの負荷の軽減が期待できます。攻撃のたびにパケットを深く解析する必要がないため、正常なトラフィックの処理にリソースを集中させることが可能です。大量のパケットを送りつけるDDoS攻撃の緩和策としても、評価の低いIPアドレスからの接続をいち早く切り捨てるアプローチは有効に機能します。
防ぎきれない脅威と運用の注意点
IPレピュテーションは強力な防御策ですが、すべての攻撃を完全に防げるわけではありません。システムが抱える限界と、運用上の注意点を確認します。
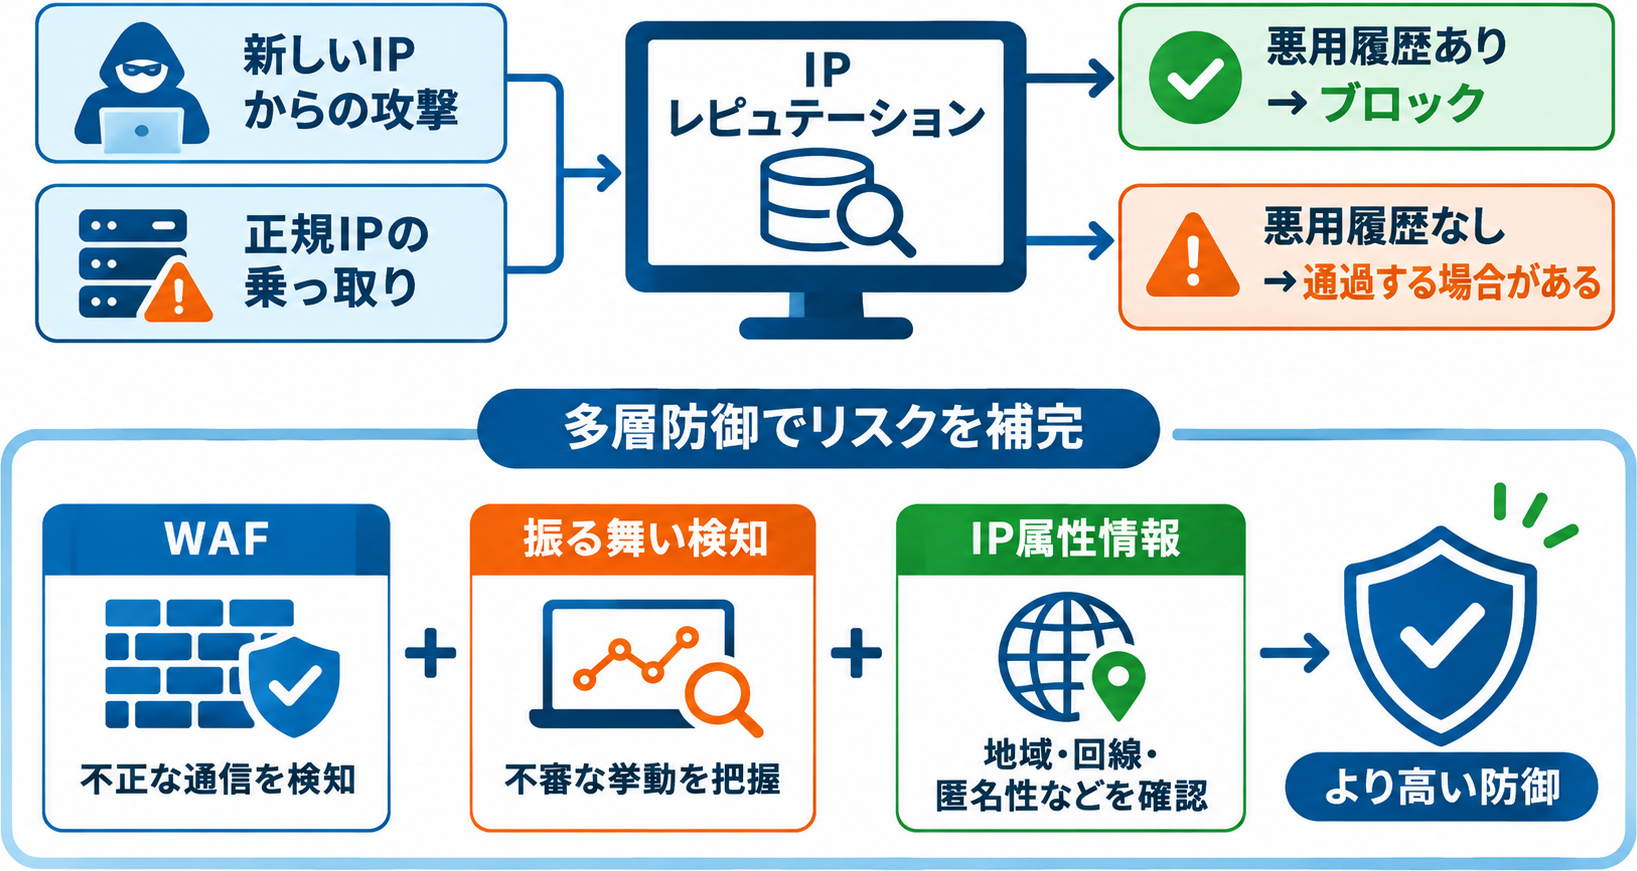
| 注意点 | 発生しうるリスクと対策 |
|---|---|
| 初回の攻撃 | 悪用履歴のない新しいIPからの攻撃は素通りする |
| 正規IPの悪用 | 評価の高いIPが乗っ取られた場合は防げない |
| 対策の併用 | WAFや振る舞い検知と組み合わせて多層防御を構築する |
初回の攻撃はブロックできない
IPレピュテーションは過去の振る舞いをもとに評価を下すため、これまで一度も悪用されたことのない新しいIPアドレスからの初回攻撃を防ぐことは困難です。攻撃者が新たに取得したIPアドレスや、クリーンな状態を保っていたサーバーを使って攻撃を仕掛けてきた場合、悪用履歴がないため低い評価が付かず、通信は許可されてしまいます。この仕組みの性質上、すべての攻撃を入り口で遮断できるわけではないという前提に立つ必要があります。
正規IP経由の攻撃は通過する
普段から評価が高く正常に運用されている企業のサーバーが乗っ取られ、攻撃の踏み台にされた場合もブロックをすり抜けるケースが存在します。IPレピュテーションのシステムは「通信相手が誰か」を重視するため、パケットの中身に悪意のあるコードが含まれていても、送信元のスコアが高ければ安全と誤認するリスクを伴います。そのため、通信元のアドレス情報だけに依存したセキュリティ対策には抜け穴が生じる傾向があります。
WAFや振る舞い検知と併用する
IPレピュテーションだけですべての不正アクセスを防ぐことはできないため、WAFや振る舞い検知など、異なる仕組みを組み合わせた多層防御が重要です。
たとえば、過去に不正な通信履歴がないIPアドレスから攻撃が行われた場合、レピュテーション情報だけでは危険性を判断できないことがあります。
こうした場合は、通信内容やアクセス頻度に加えて、接続元の地域や回線種別、匿名ネットワークの利用状況なども判断材料になります。
ただし、海外からのアクセスやVPNの利用が、そのまま不正を意味するわけではありません。IPアドレスの属性情報は、追加確認が必要なアクセスを見極めるための情報として活用することが適切です。
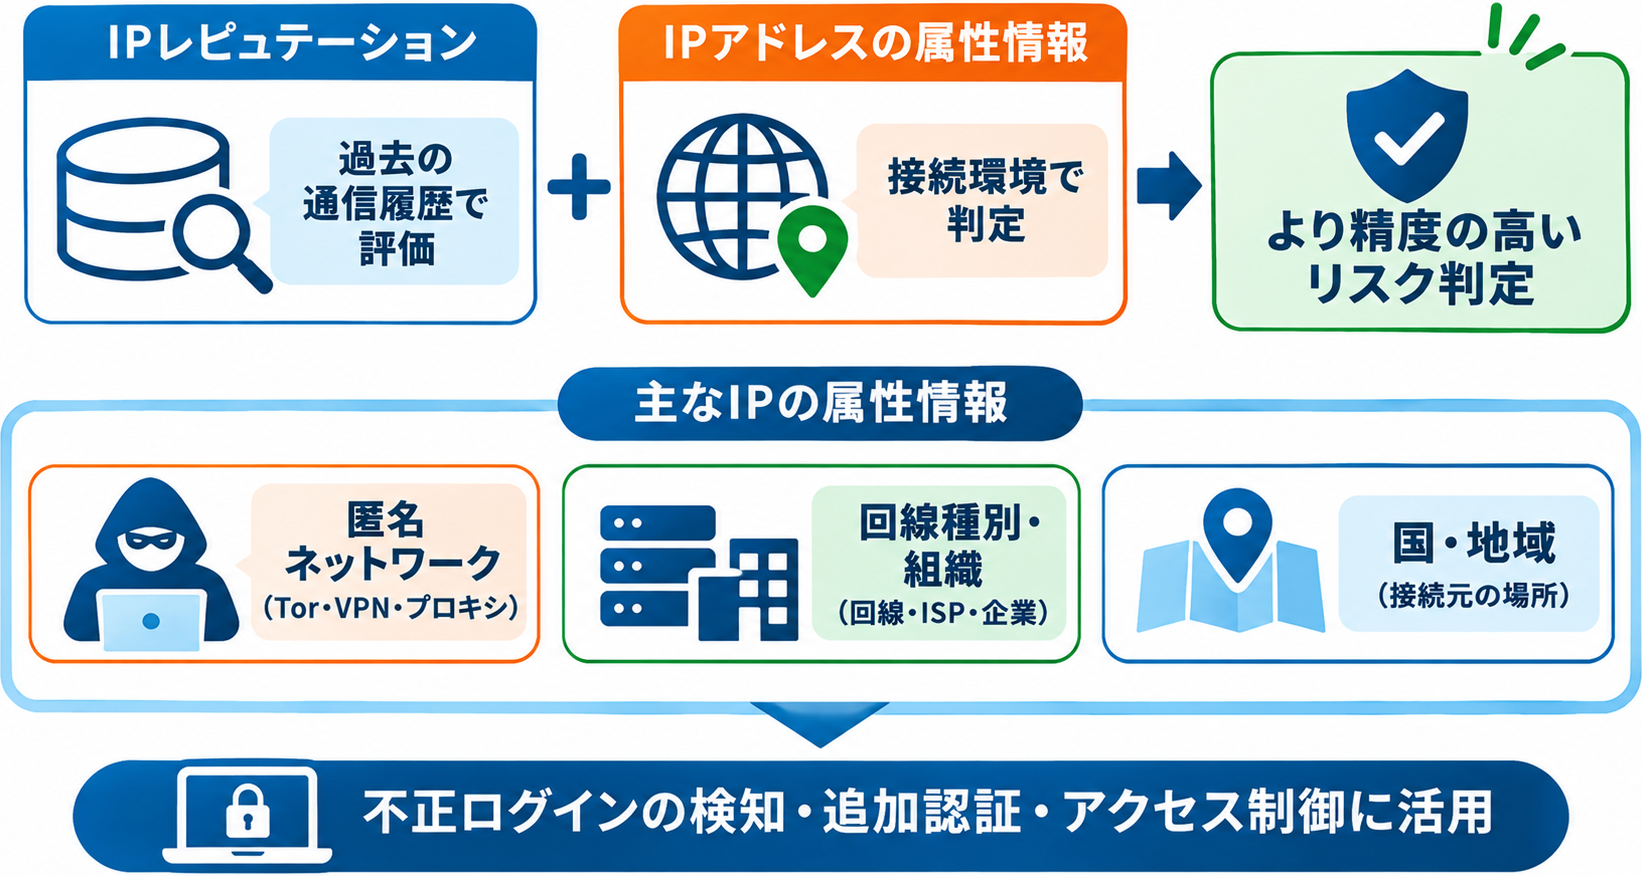
過去の通信履歴に基づく評価と、現在の接続環境に関する情報を組み合わせることで、より多角的なリスク評価を検討できます。
IPアドレスの属性情報で判定の精度を高める
IPレピュテーションが「過去に何をしたか」で評価するのに対し、IPアドレスの属性情報は「どのような環境から接続しているか」を判定する手段です。悪用履歴のないIPアドレスにも適用できるため、レピュテーションの弱点を補う役割を果たします。
| 属性情報 | 判定できること |
|---|---|
| 匿名ネットワーク | Tor・VPN・公開プロキシなど、身元を隠したアクセスかどうか |
| 回線種別・組織 | 一般家庭の回線か、データセンターや特定企業からの接続か |
| 国・地域 | 普段の利用地域と異なる場所からのアクセスかどうか |
匿名ネットワーク経由のアクセスを見極める
攻撃者は身元を隠すために、Tor・VPN・公開プロキシといった匿名ネットワークを経由してアクセスするケースが少なくありません。これらの経路は接続元IPアドレスが頻繁に入れ替わるため、過去の悪用履歴が蓄積されにくく、IPレピュテーションのスコアだけではすり抜けてしまう可能性があります。匿名ネットワークを利用しているかどうかを属性として判定できれば、スコアが高いIPアドレスであっても、リスクの高いアクセスとして追加の確認に回す運用が可能です。
【関連記事】匿名ネットワークデータ|どこどこJP ナレッジセンター
回線種別や組織情報から接続環境を判断する
IPアドレスからは、光回線やモバイル回線といった回線種別や、接続元のISP・組織を判定することもできます。一般のユーザーがデータセンターの回線から会員サイトにログインすることは考えにくいため、こうした接続はボットや自動化ツールによるアクセスを疑う手掛かりとなります。接続環境という客観的な情報を判定に組み込むことで、レピュテーションの評価が定まっていないIPアドレスに対しても一定の基準で判断を下せます。
地域情報とリスクベース認証で不審なログインを検知する
普段は国内からログインしているアカウントに海外からのアクセスがあった場合や、短時間で物理的に移動できない距離の地域からログインが試行された場合は、不正ログインの兆候とみなせます。IPアドレスから判定した地域情報をリスクベース認証と組み合わせれば、こうした異常なアクセスにのみ追加認証を求めることが可能です。すべてのユーザーに一律の認証を課す必要がないため、正規ユーザーの利便性を維持しながら防御力を高められます。
どこどこJPでIPの属性情報を不正対策に活用する
IPレピュテーションによる評価に加えて、アクセス元の接続環境を把握したい場合には、IPアドレスの属性情報を取得するサービスを活用する方法があります。
株式会社Geolocation Technologyが提供する「どこどこJP」は、IPアドレスから国・地域、組織、回線種別、匿名ネットワークなどの属性情報を取得できるサービスです。
たとえば、会員サイトで通常とは異なる地域からログインが試みられた場合、IPレピュテーションの評価だけでは不正の可能性を判断しにくいことがあります。
そこで、アクセス元の地域やVPN・プロキシなどの利用状況を、過去のログイン履歴やアクセス頻度と組み合わせることで、追加認証や調査が必要かを判断する材料にできます。
どこどこJPはAPIを通じてIPアドレスの属性情報を提供するため、既存の認証システムや不正検知の仕組みに必要な情報を追加する用途でも活用できます。
なお、どこどこJP自体が不正アクセスを確定判定したり、通信を自動遮断したりするわけではありません。取得した属性情報をもとに、連携先のシステムでリスク評価やアクセス制御を行う仕組みです。
既存のIPレピュテーション情報だけでは判断が難しいアクセスについて、接続環境という新たな視点を加えたい場合に役立ちます。
参考:金融不正検知 | どこどこJP公式サイト | IP Geolocation and IP Intelligence API
自社の評価が低下する原因とリスク
ここまでは、外部からのアクセスを評価するためのIPレピュテーションについて解説しました。
一方、IPレピュテーションは、自社が利用するIPアドレスにも関係する仕組みです。特にメール送信に利用するIPアドレスの評価が低下すると、正規のメールが届きにくくなる場合があります。
ここからは、自社IPアドレスの評価が低下する原因と、確認・改善するための方法を紹介します。
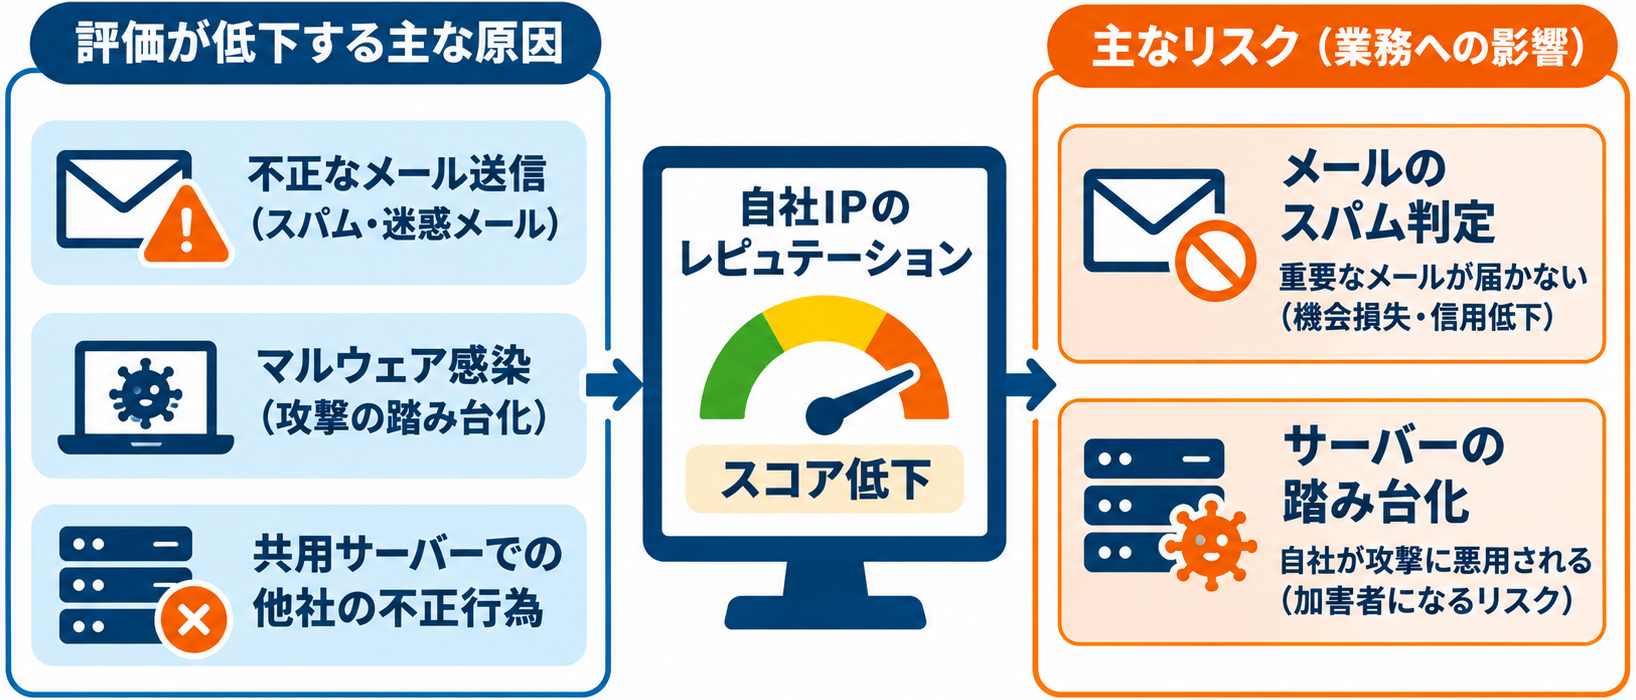
IPレピュテーションは外部の脅威を防ぐだけでなく、自社のIPアドレスも世界中から評価される立場にあります。自社スコアが低下した場合の深刻なリスクについて整理します。
| リスク | 業務への影響 |
|---|---|
| メールのスパム判定 | 見積書や請求書などの重要なメールが届かなくなり、機会損失や信用の低下につながる |
| サーバーの踏み台化 | マルウェアに感染してスパム送信や攻撃に悪用され、自社が加害者になる |
自社メールがスパム扱いされる
自社のIPアドレスの評価が低下すると、取引先や顧客宛てに送信した正規のビジネスメールがスパムフォルダに振り分けられたり、受信サーバー側でブロックされたりする事態に直面します。見積もりや請求書など重要な連絡が相手に届かなくなり、業務上の機会損失や信用問題に直結しかねません。共用サーバーを利用している場合は、同居している他社の悪質な振る舞いによって自社の評価まで巻き添えになるケースも存在します。
サーバーが踏み台にされている
評価が急激に低下した場合は、自社のサーバーがマルウェアに感染し、スパム送信やサイバー攻撃の踏み台として悪用されている可能性を疑う必要があります。社内の端末から大量の不正通信が外部に向けて発信されている状況は、単にスコアが下がるだけでなく、自社が加害者として他企業に迷惑をかける深刻なセキュリティインシデントです。異常を検知した際は、速やかにネットワークを遮断して原因調査に乗り出す対応が求められます。
自社スコアを維持・改善する対策
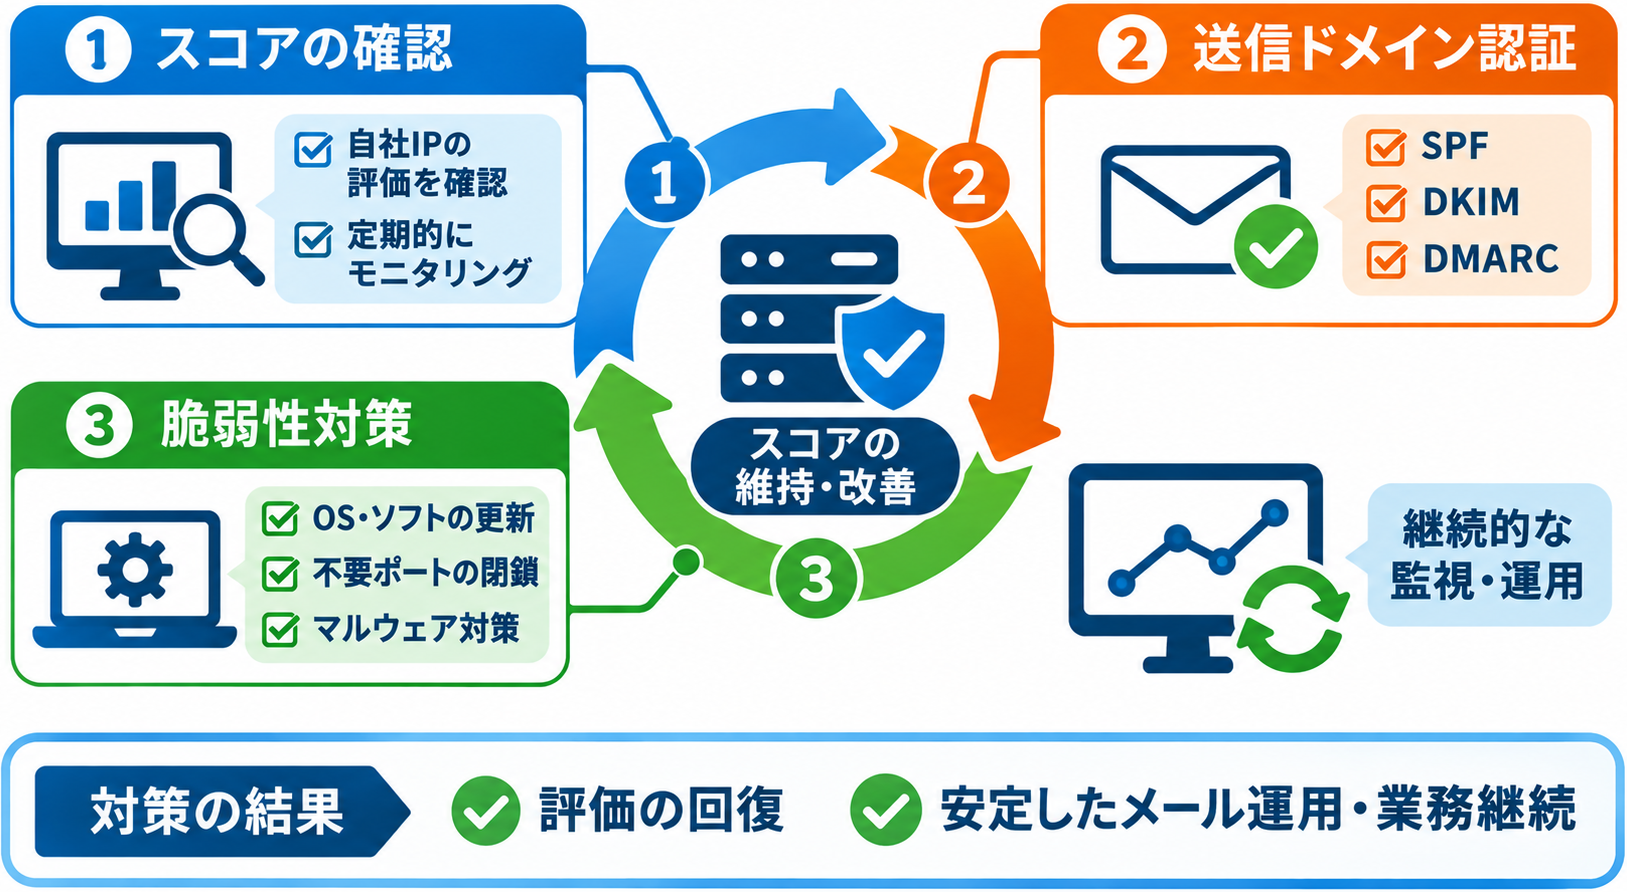
低下してしまったスコアを回復し、健全な状態を維持するためには、技術的な設定と継続的な監視が必要です。企業が講じるべき具体的な改善策を解説します。
| 対策 | 実行すべきアクション |
|---|---|
| スコアの確認 | 専用ツールを用いて自社IPの現在の評価を把握する |
| 送信ドメイン認証 | SPFやDKIMなどを設定しなりすましを防ぐ |
| 脆弱性対策 | OSやソフトウェアを更新し踏み台化を防止する |
専用ツールで自社スコアを確認する
まずは、外部の評価機関が提供している専用ツールを利用して、自社のIPアドレスが現在どのように評価されているかを確認する作業から始めます。「Sender Score」でIPアドレスの評価スコアを、「Google Postmaster Tools」でGmailユーザーからの迷惑メール報告率などを確認すれば、評価の変化を客観的に把握できます。定期的にスコアをモニタリングする体制を整えることで、評価低下の兆候を早期に察知し、トラブルを未然に防ぐことにつながります。
参考:Sender Score – Email Marketing Education and Free Tools
参考:Postmaster Tools のセットアップ – Gmail ヘルプ
送信ドメイン認証を導入する
メールの到達率を改善し、自社ドメインのレピュテーションを守るためには、SPF・DKIM・DMARCといった送信ドメイン認証の導入が重要です。これらの技術をDNSレコードに正しく設定することで、自社を騙るなりすましメールを受信側で排除しやすくなり、正規のメールとしての信頼性が高まる効果が期待できます。
参考:特定電子メール等による電子メールの送受信上の支障の防止…(総務省)
脆弱性対策で踏み台化を防ぐ
サーバーや社内PCが踏み台として悪用される事態を防ぐには、OSやソフトウェアを常に最新の状態に保つ脆弱性対策が基本となります。不要なポートを閉じ、パスワードポリシーを厳格化するとともに、エンドポイントにセキュリティソフトを導入してマルウェアの侵入を防ぐ取り組みが必要です。万が一踏み台化が発覚した場合は、原因となるマルウェアを駆除したうえで、評価機関に対してブラックリストからの解除申請を行う手順を踏みます。
まとめ
IPレピュテーションは、IPアドレスの過去の通信履歴や脅威情報をもとにリスクを評価し、不審な通信への対策に役立てる仕組みです。
ただし、悪用履歴のないIPアドレスや、正規のネットワークを経由した攻撃など、レピュテーション情報だけでは判断が難しいケースもあります。
そのため、WAFや振る舞い検知などと組み合わせるとともに、アクセス元の地域や回線種別、匿名ネットワークなどの属性情報を判断材料に加える方法も有効です。
どこどこJPでは、IPアドレスに紐づくさまざまな属性情報をAPIで取得できます。既存のセキュリティシステムや認証基盤に情報を追加し、リスク評価の仕組みを見直したい場合に活用できます。
IPレピュテーションとIP属性情報を組み合わせた不正アクセス対策を検討している方は、取得できるデータや活用方法をご確認ください。
参考 どこどこJP公式サイト | IP Geolocation and IP Intelligence API
課題解決に役立つどこどこJPの資料をご覧ください
IPアドレスデータを活用したマーケティング・アクセス解析・セキュリティ対策などにご活用頂けます。